


Article précédent
 Cyberattaque de la DGFiP : renforcer la cybersécurité « n’est pas une question de budget mais de priorisation »
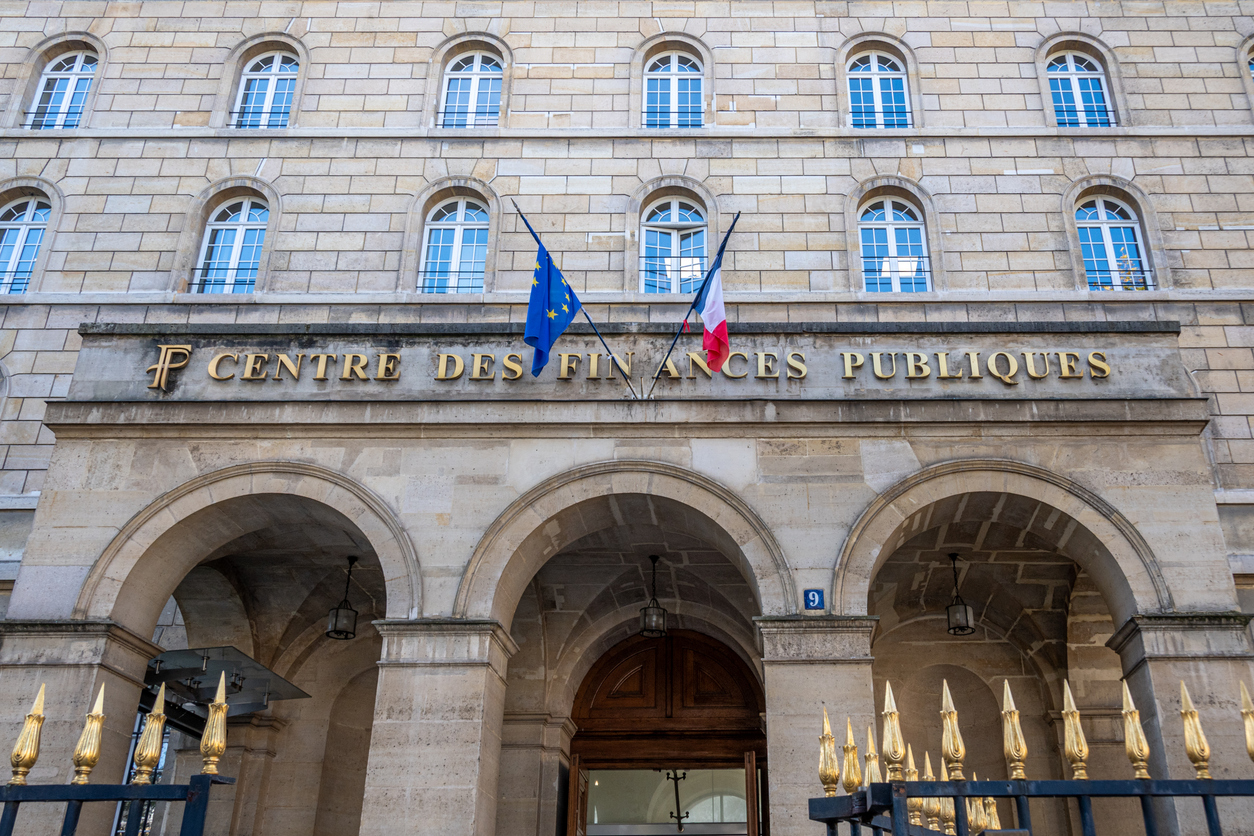
INTERVIEW. La cyberattaque visant la Direction générale des Finances publiques mi-août a relancé les inquiétudes sur la protection des données des services publics. Pour Xavier Daspre, directeur technique France de Proofpoint, entreprise spécialisée dans la cybersécurité, l’État dispose pourtant d’un levier simple et peu coûteux pour renforcer sa cybersécurité : le protocole DMARC, qui protège contre l’usurpation de nom de domaine.
JSS : Pour quelles raisons les services publics en France sont particulièrement exposés à des cyberattaques ces dernières années ?
Xavier Daspre : C’est avant tout une histoire de visibilité. Le secteur privé est tout autant attaqué, mais les incidents font moins de bruit. Dès qu’une attaque touche l’État français et les données des citoyens, la médiatisation est immédiate.
Dans mon entreprise, nous avons réalisé cette année une étude sur le déploiement de DMARC, un protocole de protection contre l’usurpation de nom de domaine. C’est un outil simple à mettre en place : il suffit d’une modification dans les enregistrements DNS. Sur 297 entités publiques françaises analysées, seulement 12 % avaient déployé le niveau de protection maximal contre l’usurpation d’identité. Cela donne un bon indicateur du chemin qu’il reste à parcourir pour renforcer la cybersécurité des services publics.
JSS : Justement, à votre avis, quel est le niveau
Débloquez immédiatement cet article pour 1 €, ou abonnez-vous pour accéder à l'ensemble de nos contenus.
THÉMATIQUES ASSOCIÉES
Infos locales, analyses et enquêtes : restez informé(e) sans limite.
Recevez gratuitement un concentré d’actualité chaque semaine.
0 Commentaire
Laisser un commentaire
Votre adresse e-mail ne sera pas publiée. Les champs obligatoires sont indiqués avec *